IT, które po prostu działa. I ostrzega, zanim problem urośnie.
Łączymy monitoring, bezpieczeństwo i administrację w jedno spójne środowisko. Widzisz problemy szybciej, wiesz co jest ważne i masz jasny plan działania — bez technicznego chaosu.
- 24/7stały monitoring i alarmy
- Ochronawykrywanie zagrożeń w całej firmie
- Kompleksowoinfrastruktura, bezpieczeństwo i podgląd w jednym miejscu
Jedna ekipa. Od codziennych problemów po bezpieczeństwo.
Pomagamy zarówno wtedy, gdy trzeba ugasić konkretny problem, jak i wtedy, gdy chcesz uporządkować całe środowisko: monitoring, logi, serwery, sieć, backup i bezpieczeństwo.
Z czym najczęściej pomagamy
- Uporządkowanie zapisów zdarzeń z systemów i przepływu danych
- Nadzór nad ważnymi usługami, alarmy i eskalacje
- Czytelne pulpity dla zespołów technicznych i zarządu
- Zgodność z wymaganiami i gotowość na kontrole
Co zyskujesz
- Szybsze wykrywanie problemów i incydentów
- Mniej fałszywych alarmów i lepsze zrozumienie zdarzeń
- Jeden czytelny obraz usług, ryzyk i stanu środowiska
- Łatwiejszą współpracę IT, bezpieczeństwa i zarządu
Zobacz, jak to wygląda
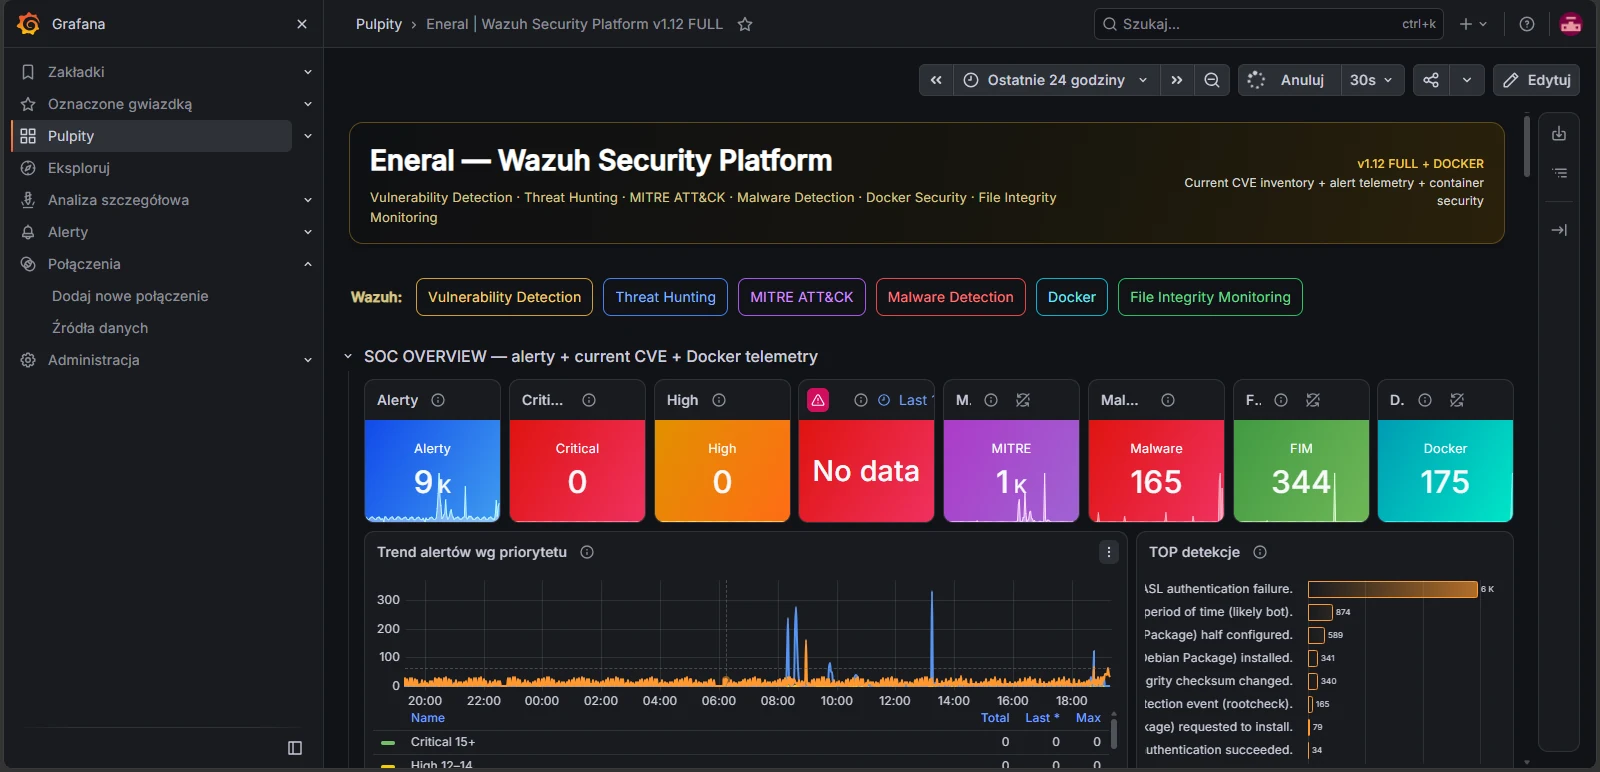
Prawdziwe zrzuty ekranu z naszych środowisk: nadzór nad systemami w Zabbixie, pulpity w Grafanie i wykrywanie zagrożeń w Wazuhu.
Zabbix Monitoring
Nadzór nad serwerami i usługami oraz alarmy, gdy coś jest nie tak.
Grafana
Czytelne pulpity dla zespołów technicznych i zarządu.
Wazuh SIEM/XDR
Wykrywanie zagrożeń, kontrola zmian i pomoc w zgodności z wymaganiami.
Zrzuty ekranu z pulpitów i konsol Eneral.
Nasze usługi
Od wykrywania zagrożeń i monitoringu po opiekę nad serwerami i sieciami, w jednym, spójnym modelu pracy.
Bezpieczeństwo i wykrywanie zagrożeń
- Security EngineeringWzmacniamy zabezpieczenia systemów i układamy plan napraw.
- Pentest & Red TeamSprawdzamy w praktyce, jak można zaatakować firmę, i pokazujemy, co naprawić.
- Wazuh SIEM/XDRWykrywanie zagrożeń, kontrola zmian i pomoc w zgodności z wymaganiami.
- Antywirus / EDRDobór i wdrożenie ochrony komputerów i serwerów.
- NAC / VaultwardenKontrola urządzeń w sieci oraz bezpieczne zarządzanie hasłami.
Monitoring, logi i pulpity
Infrastruktura i ciągłość działania
Jak pracujemy
- KonsultacjaPoznajemy Twoje środowisko, priorytety i narzędzia, z których już korzystasz.
- Audyt bezpieczeństwaSprawdzamy monitoring, zapisy zdarzeń i ustawienia oraz wskazujemy, co warto uporządkować.
- WdrożenieUruchamiamy pulpity, wykrywanie zagrożeń, alarmy i połączenia z tym, co już masz.
- Stałe wsparcieDostrajamy system, rozwijamy scenariusze wykrywania i wspieramy zespół po starcie.
Najczęstsze pytania
Co to jest SOC?
SOC (Security Operations Center) to zespół i system, który stale obserwuje bezpieczeństwo firmy. Zbiera sygnały z serwerów, komputerów i sieci, żeby szybciej zauważyć incydent i pomóc w reakcji.
Co daje wdrożenie SIEM/XDR?
Widzisz zagrożenia w jednym miejscu, łączysz zdarzenia z różnych systemów, szybciej wykrywasz problemy i masz materiał do analiz oraz audytów.
Czym różni się pentest od wzmacniania systemów?
Pentest pokazuje, jak w praktyce dałoby się wykorzystać luki. Wzmacnianie systemów (hardening) porządkuje ustawienia i zmniejsza szanse ataku, zanim do niego dojdzie.
Czy oferujecie wsparcie 24/7 dla systemów krytycznych?
Tak, zakres wsparcia ustalamy indywidualnie. Możemy objąć monitoring, alarmy, rozwój pulpitów i wsparcie dla środowisk, które muszą działać bez przerw.
Porozmawiajmy o Twoim środowisku
Wspieramy firmy, które chcą uporządkować monitoring, zapisy zdarzeń, bezpieczeństwo i codzienne utrzymanie IT. Pomagamy zarówno budować środowisko od podstaw, jak i wtedy, gdy narzędzi jest już dużo, ale brakuje im spójności i czytelnego obrazu całości.
- Telefon
- +48 690 527 177
- biuro@pulawy.it
- Lokalizacja
- Puławy, Polska